

Portmaster
开源的应用防火墙与隐私网络套件,看清每一次连接
VeraCrypt 是一款免费开源的磁盘加密软件,由 IDRIX 开发,基于已停止维护的 TrueCrypt 7.1a 分支而来,首个版本发布于 2013 年。它用于创建虚拟加密磁盘、加密整个分区或存储设备,也可以对 Windows 系统盘进行预启动认证加密。
适合需要在笔记本、移动硬盘或 U 盘上保护敏感数据的用户,以及对“被迫交出密码”场景有防备需求的人。VeraCrypt 不是单纯的“加个密码”工具,它在 TrueCrypt 的基础上显著提高了密钥派生迭代次数,并加入了隐藏卷、隐藏操作系统等合理否认机制。
核心功能
虚拟加密磁盘与分区加密:创建一个加密容器文件,挂载后像普通磁盘一样读写;也可以直接加密整个分区或 USB 硬盘,加密过程对用户透明,实时进行。
系统盘预启动认证:对安装 Windows 的分区或整个驱动器加密,开机时必须输入正确密码才能启动系统。
隐藏卷与合理否认:在一个加密卷内部再创建一个隐藏卷,两个卷使用不同的密码。被迫透露密码时,只交出外层卷的密码,隐藏卷的存在无法被证明。
隐藏操作系统:Windows 版本可以创建并运行一个隐藏的加密操作系统,其存在可以被否认,进一步强化合理否认能力。
多种加密算法与级联:支持 AES、Serpent、Twofish、Camellia、Kuznyechik,并可将多种算法级联使用,例如 AES-Twofish-Serpent 三重组合。
硬件加速与并行处理:在现代处理器上可利用 AES-NI 指令集加速,配合并行化和流水线技术,尽量降低加密对日常读写性能的影响。
兼容与转换 TrueCrypt 卷:可以加载 TrueCrypt 加密卷,并将其转换为 VeraCrypt 格式。
便携模式:无需安装,可从移动磁盘直接运行。
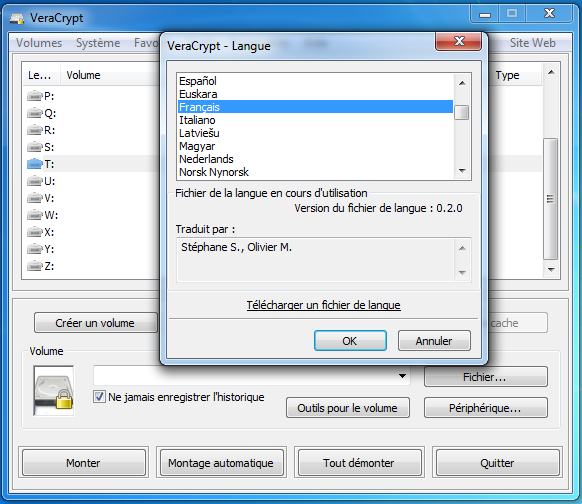
多语言界面:包含简体中文在内的多国语言界面。
软件特色
VeraCrypt 最突出的特点是 “合理否认”机制。隐藏卷和隐藏操作系统不是单纯的加密增强,而是针对胁迫场景设计的功能:在外层卷中放入无关紧要的文件,真正敏感的数据放在隐藏卷里,两个卷的密码可以不同。取证工具很难证明隐藏卷的存在,因为它嵌入在加密数据的高熵区域中。
安全性改进是另一个实质性的特点。TrueCrypt 对系统分区使用 1000 次 PBKDF2-RIPEMD160 迭代,而 VeraCrypt 默认使用 200,000 次;对标准容器,TrueCrypt 最多 2,000 次,VeraCrypt 默认 500,000 次。打开加密卷时会稍微变慢,但暴力破解的难度显著提高。
需要如实说明的是,VeraCrypt 的许可证并非纯粹的自由软件许可证。它采用 Apache 2.0 和 TrueCrypt License 3.0 双重许可,其中 TrueCrypt License 3.0 包含分销和版权责任方面的限制,不被自由软件基金会认定为自由软件许可证。
支持平台
Windows:Windows 11(x64 / ARM64)、Windows 10 版本 1809 或更新(x64 / ARM64)、Windows Server 2019 或更新(x64)。
macOS:macOS 12 Monterey 或更新版本;Apple Silicon Mac 有专门的 FUSE-T 版本。
Linux:x86、x86-64、ARM64,覆盖 Debian、Ubuntu、CentOS、OpenSUSE 等主流发行版。
FreeBSD / OpenBSD:FreeBSD 14 起、OpenBSD 7.8 起支持 x86-64。
Raspberry Pi OS:32 位和 64 位均可运行。
收费方式
完全免费。VeraCrypt 是免费开源软件,不设付费版本、订阅或内购,也没有广告或用户追踪。
开源情况
VeraCrypt 采用 Apache License 2.0 和 TrueCrypt License 3.0 双重许可,源代码托管于 GitHub。TrueCrypt License 3.0 对再分发和使用有一定限制,整体许可证并非 OSI 定义下的标准自由软件许可,商业集成或分发前建议仔细阅读许可证原文。